11:11 Systems | Compliance & Audit Specialist
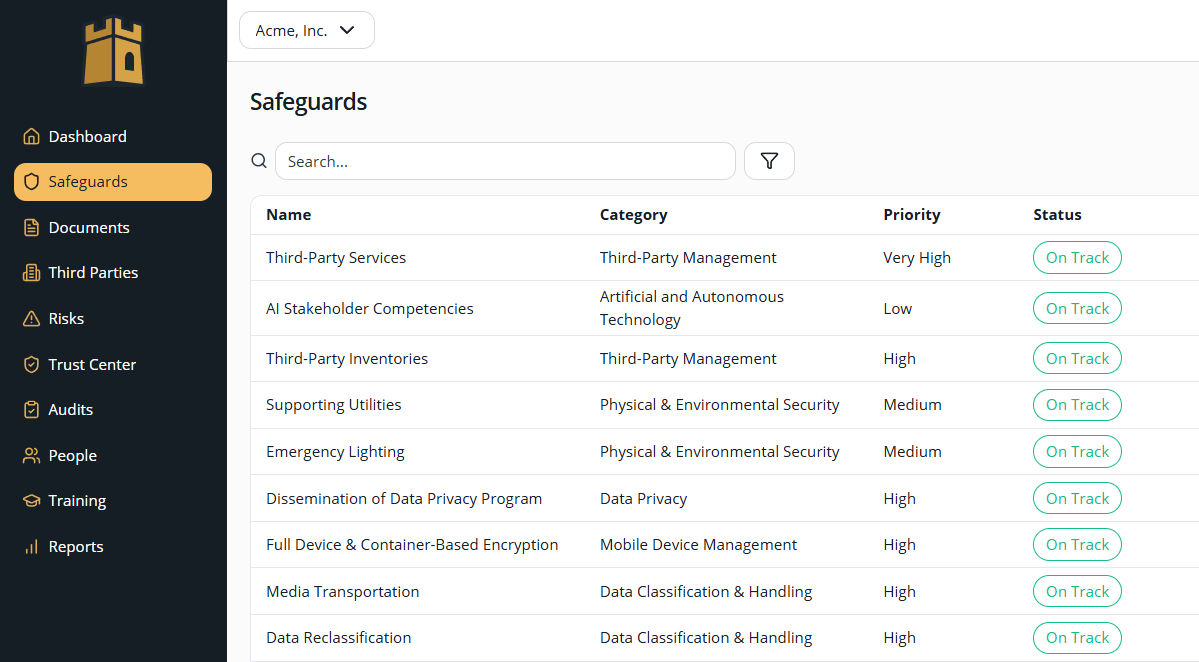
Built and ran the GRC program across risk management, policy governance, third-party assurance, customer security reviews, and audit readiness. Established priorities, responsibilities, and recurring workflows, alongside hands-on risk assessment, control mapping, evidence review, and remediation work.
Audit scope: SOC 2, ISO 27001, and PCI DSS. OneTrust supported control-evidence organization and completeness checks.